Qué recibe tu auditor
Seis piezas de evidencia que se generan solas mientras Vericto protege tus bases de datos.
Audit trail inmutable
Cada query evaluada, con la decisión, la regla, la severidad y el nodo del AST. Nadie puede editarlo ni borrarlo a mano.
Reporte PDF firmado
Junto a cada export CSV o JSON: resumen del período, reglas más activadas, controles y configuración, firmado con Ed25519.
Mapeo a controles
La actividad del período relacionada con 6 criterios SOC 2 y 6 controles ISO 27001, con lo que los debilita.
Foto diaria de la configuración
Qué reglas, políticas, miembros y API keys estaban en vigor cada día, y qué cambió entre una foto y otra.
Reporte mensual automático
En Enterprise, el día 1 de cada mes llega el reporte firmado del mes anterior, conservado 13 meses o lo que fije tu contrato.
Verificable sin conexión
Tu auditor comprueba la firma con la clave pública de Vericto, sin cuenta ni red: cualquier cambio en el archivo la invalida.
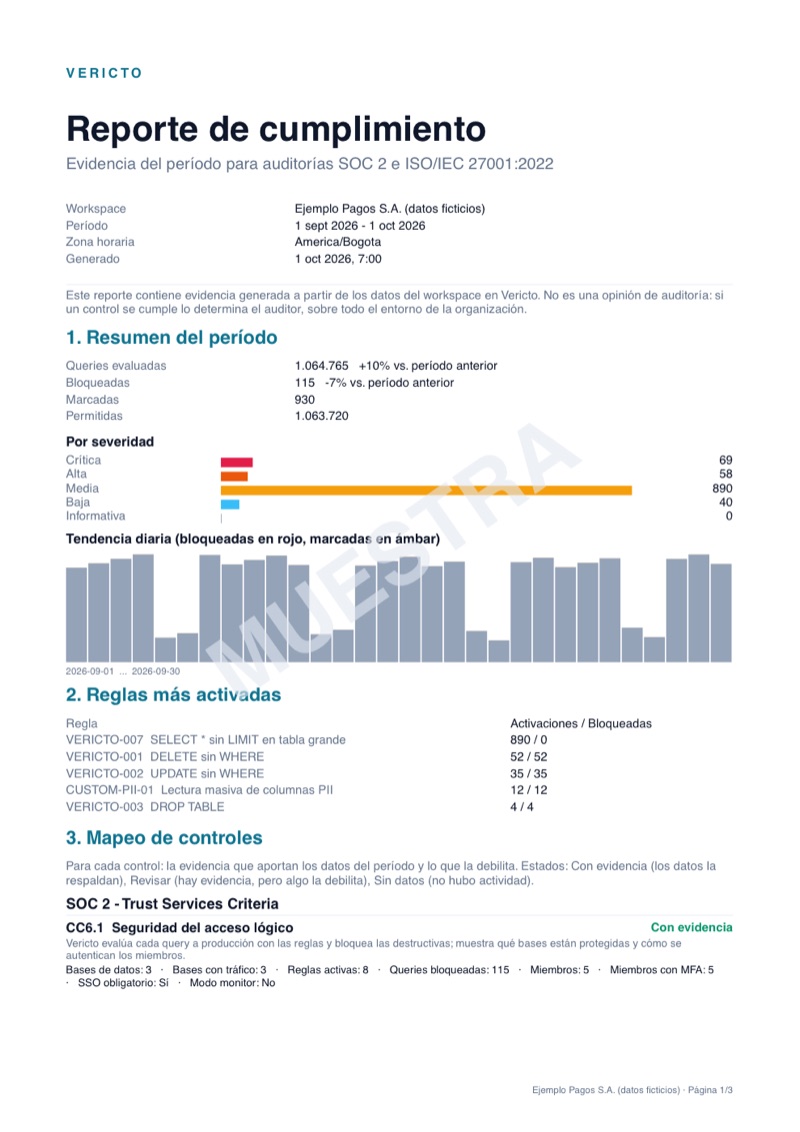
Así se ve el reporte
La muestra está generada con el mismo código que los reportes de tus clientes, sobre un workspace ficticio durante septiembre de 2026. Son tres páginas:
- Resumen del período: queries evaluadas, bloqueadas y marcadas, por severidad, con su tendencia diaria y la comparación con el período anterior.
- Mapeo de controles: cada criterio con su evidencia y su estado, incluido lo que el auditor debería revisar.
- Configuración: lo que estaba en vigor al inicio y al final del mes, y cada cambio entre medio.
Datos ficticios, marcados como MUESTRA y sin firma. Los reportes reales llevan su archivo .sig.
Controles para los que aporta evidencia
La pestaña Controles del dashboard y la sección 3 del reporte relacionan la actividad de cada período con estos controles.
| SOC 2 | Evidencia que aporta Vericto |
|---|---|
CC6.1 Seguridad del acceso lógico | Cada query a producción evaluada contra las reglas; qué bases están protegidas y cómo se autentican los miembros (MFA, SSO) |
CC6.2 Alta y autorización de usuarios | Quién entró al workspace y con qué rol durante el período |
CC6.3 Modificación y baja de accesos | Miembros dados de baja, API keys revocadas y keys activas sin vencimiento |
CC7.2 Monitoreo de anomalías | Cada query bloqueada o marcada, y los logins fallidos |
CC7.3 Evaluación de eventos de seguridad | Las queries bloqueadas quedan contenidas, con el nodo AST y la severidad; las alertas avisan al equipo |
CC8.1 Gestión de cambios | Cambios de configuración detectados y migraciones validadas en CI antes de llegar a producción |
| ISO/IEC 27001:2022 | Control del Anexo A |
|---|---|
A.5.18 | Derechos de acceso |
A.8.2 | Derechos de acceso privilegiado |
A.8.3 | Restricción del acceso a la información |
A.8.15 | Registro (logging) |
A.8.16 | Actividades de monitoreo |
A.8.32 | Gestión de cambios |
Qué incluye cada plan
| Builder | Team | Enterprise | |
|---|---|---|---|
| Audit trail y pestaña Controles | |||
| Historial de queries | 30 días | 90 días | Ilimitado o según contrato |
| Export CSV/JSON firmado con Ed25519 | — | ||
| Reporte PDF con cada export | — | ||
| Reporte mensual automático | — | — | 13 meses o según contrato |
| SSO obligatorio (OIDC) | — | — | |
| Soporte durante la auditoría | — | — |
Sobre el alcance: Vericto produce evidencia para los controles listados; no es una opinión de auditoría. Si un control se cumple lo determina tu auditor, sobre todo el entorno de tu organización. Vericto, como empresa, está en proceso de certificación SOC 2 y todavía no tiene un informe propio. Si tu evaluación de proveedores lo necesita, escríbenos a enterprise@vericto.com.
Más detalle en Audit trail, Verificar reportes y Cómo usar el audit trail en una auditoría SOC 2.